智能体运行时安全平台
让智能体行动可见、可管、可核对
智序 AIVORA 位于智能体与企业工具之间,围绕真实工具调用建立连续的运行治理链路,帮助企业看清它想做什么、最终实际做了什么。
发现 治理 判断 执行 看清 追溯
桌面 · 研发 · 业务 · 多智能体
- 01事实核对工具、参数、目标与权限
- 02策略判断对象、范围、条件与处理方式
- 03必要确认请求、范围、次数与有效期
- 04限定执行只执行被批准的动作
- 05回执与结果核对工具回执与目标状态
API · 文件 · 数据库 · Git · 浏览器
产品位置
位于智能体与企业工具之间,补齐一次行动的治理链路
现有系统分别管理身份账号、设备连接、任务编排、业务资源和分散记录。AIVORA 不替代这些系统,而是在智能体真正调用工具时,将意图、工具、策略、执行与结果连接起来。
行动从任务开始
- 桌面智能体
- 研发智能体
- 业务智能体
- 多智能体应用
智序 AIVORA
运行治理层
- 01意图
- 02工具
- 03策略
- 04执行
- 05结果
行动进入真实系统
- MCP
- API
- 文件
- 命令
- 数据库
- Git
- 浏览器
补位现有体系,不替代现有系统。
六项核心能力
贯穿智能体从发现、运行到追溯的关键过程
六项能力不是六个孤立菜单,而是一条连续路径:发现对象、治理入口、判断意图、执行策略、看清关系、保留证据。
- 01
发现对象
智能体发现与统一纳管
能做什么发现企业员工自行启用、尚未申报的智能体,关联负责人和用途;复核并完成接入后,统一管理其准入、运行状态与操作记录。
汇总已登记来源与运行线索,形成候选清单,关联资产、负责人、用途、版本和在线状态;复核后,通过组件注册或接入配置进入持续管理。 - 02
治理入口
企业工具统一治理与受控执行
能做什么把不同智能体使用的 MCP、API、文件、数据库、命令和代码仓库接入统一入口,明确能用什么、能做什么,并按规则确认、限制或停止重要操作。
将已接入的 MCP、API、文件、命令、数据库、Git 等工具纳入统一目录;执行前核对事实,按策略需要确认,并只执行被批准的动作。 - 03
判断意图
提示词与可信上下文防护
能做什么识别提示词里的高风险操作指令、敏感内容、指令冲突和不可信外部内容,再结合实际工具、参数和权限,决定继续、确认还是停止。
识别提示词中的高风险操作指令与敏感内容,区分系统指令、用户输入、检索内容、文件结果与工具返回,把前置判断与真实工具调用关联,并采用更严格的处理结果。 - 04
执行策略
策略规则集中管理与发布验证
能做什么为不同智能体、资产、工具和目标系统集中配置规则,发布前检查影响并回放历史样本,发布后保留版本记录,必要时可以回退。
用内置规则快速起步,以自定义规则适配真实业务边界,并支持作用范围、影响检查、历史回放和版本回退。 - 05
看清关系
智能体业务关系全景
能做什么把已记录的负责人、智能体、运行资产、工具、目标系统和生效策略放进同一张关系图,快速看清调用关系和调整可能影响的业务范围。
将负责人、智能体、运行资产、工具、目标系统、生效策略与近期结果组织到同一业务视图中,帮助管理者看清影响范围。 - 06
保留证据
全链路审计与证据追溯
能做什么把受管路径中的提示词、工具调用、规则判断、人工确认、实际执行和结果核对串成一条事实链,方便查询、复盘、审计和责任定位。
关联提示词事件、工具调用、策略判断、人工确认、实际执行、工具回执与结果核对,形成可查询、可复核的事实链。
提示词过滤 · Prompt Filtering
在调用工具之前,先判断指令与上下文是否可信
提示词过滤不是只扫描一句输入。AIVORA 先识别高风险指令、敏感内容与指令冲突,再区分系统指令、用户输入、检索内容、文件结果和工具返回,把基础判断与后续工具调用放在同一条运行链路中。
- 高风险操作指令
- 敏感内容
- 指令冲突
- 不可信外部内容
不仅要看它收到什么,还要看这些内容将把它带向什么行动
基础过滤先关注高风险操作指令、敏感内容、指令冲突和不可信外部内容;随后结合任务目标、工具、参数与权限,判断这些内容可能影响的实际行动。AIVORA 将提示词与可信上下文判断提前到工具执行之前,并与真实调用事实共同形成处理依据。
让提示词过滤真正影响后续策略判断、必要确认与限定执行。- 01
识别内容与来源
区分系统指令、用户输入与外部内容,并识别高风险操作指令和敏感内容。
- 02
核对上下文关系
结合任务目标、历史上下文和当前状态,判断指令冲突与来源可信度。
- 03
关联真实工具事实
继续核对将要调用的工具、参数、目标与权限,而不止停留在文本层。
- 04
形成前置处理结果
将判断结果带入策略、确认和执行链路,并保留后续复核依据。
行动治理闭环
不是多留一条日志,而是还原一条可核对的事实链
AIVORA 将一次行动为什么发生、在哪里处理、是否真正执行以及最终结果如何,组织为可以查询和复核的连续链路。
- 01
提示词事件
来源与上下文指纹
- 02
工具调用
工具、参数与目标
- 03
策略判断
命中规则与处理位置
- 04
人工确认
确认人、范围与有效期
- 05
实际执行
是否执行与执行次数
- 06
工具回执
返回状态与关键结果
- 07
结果核对
目标状态与一致性
为什么发生
在哪里处理
是否真正执行
最终产生什么结果
真实产品界面
让资产、关系与行动过程进入同一管理视角
从资产概览到业务关系,AIVORA 把技术调用转换成企业团队能够理解和处理的产品对象。以下界面取自当前产品演示环境。
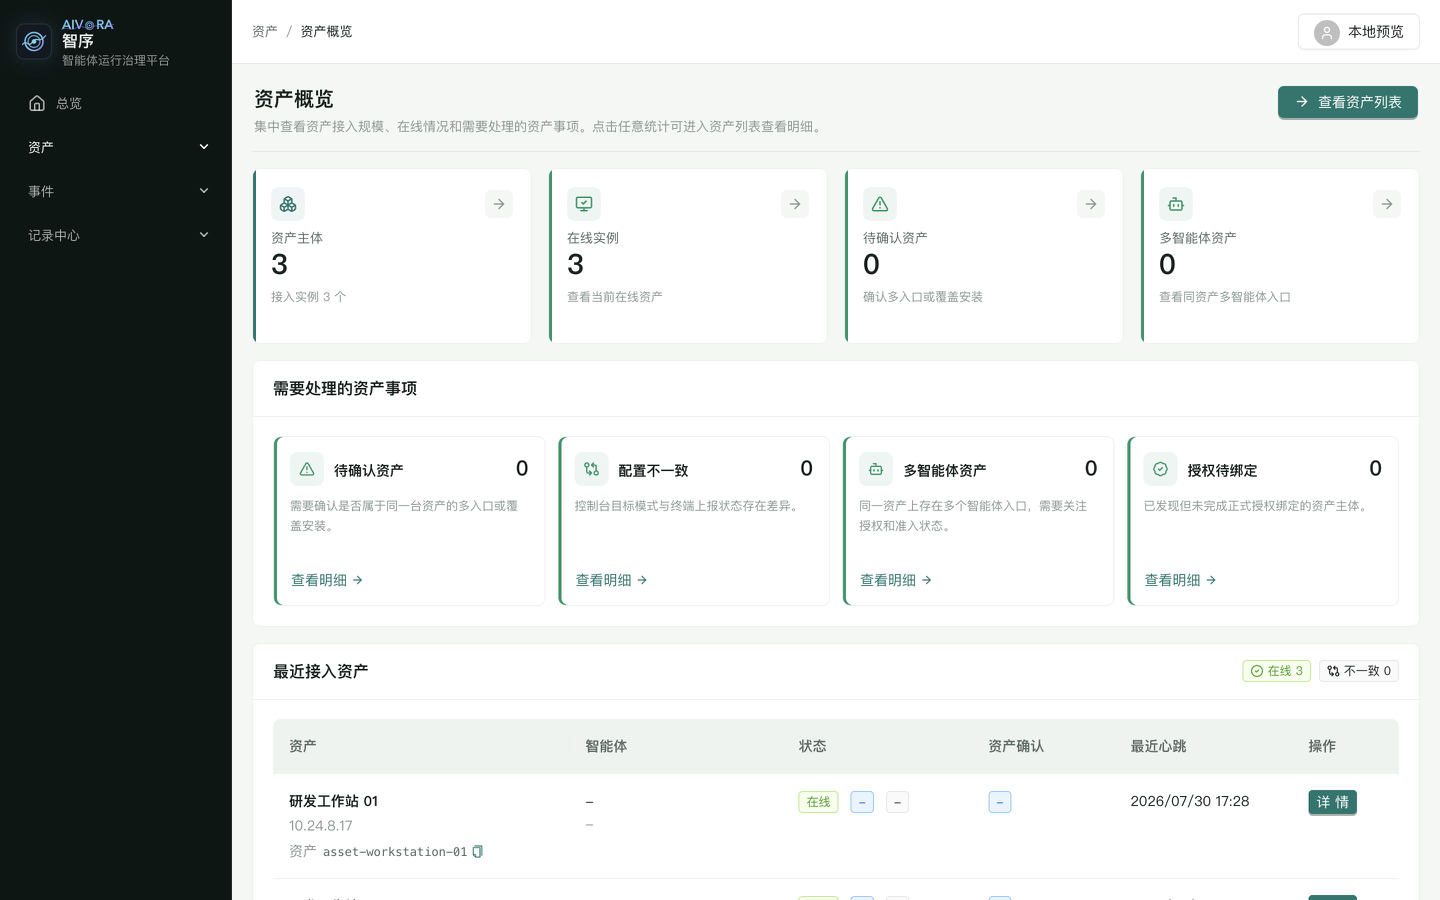
从候选发现到持续纳管
汇总资产接入规模、在线情况和待处理事项,区分已接入、待确认与信息待补全对象,并持续关联负责人、用途与运行状态。
- 多源发现与候选形成
- 人工复核与准入状态
- 资产、负责人和在线状态
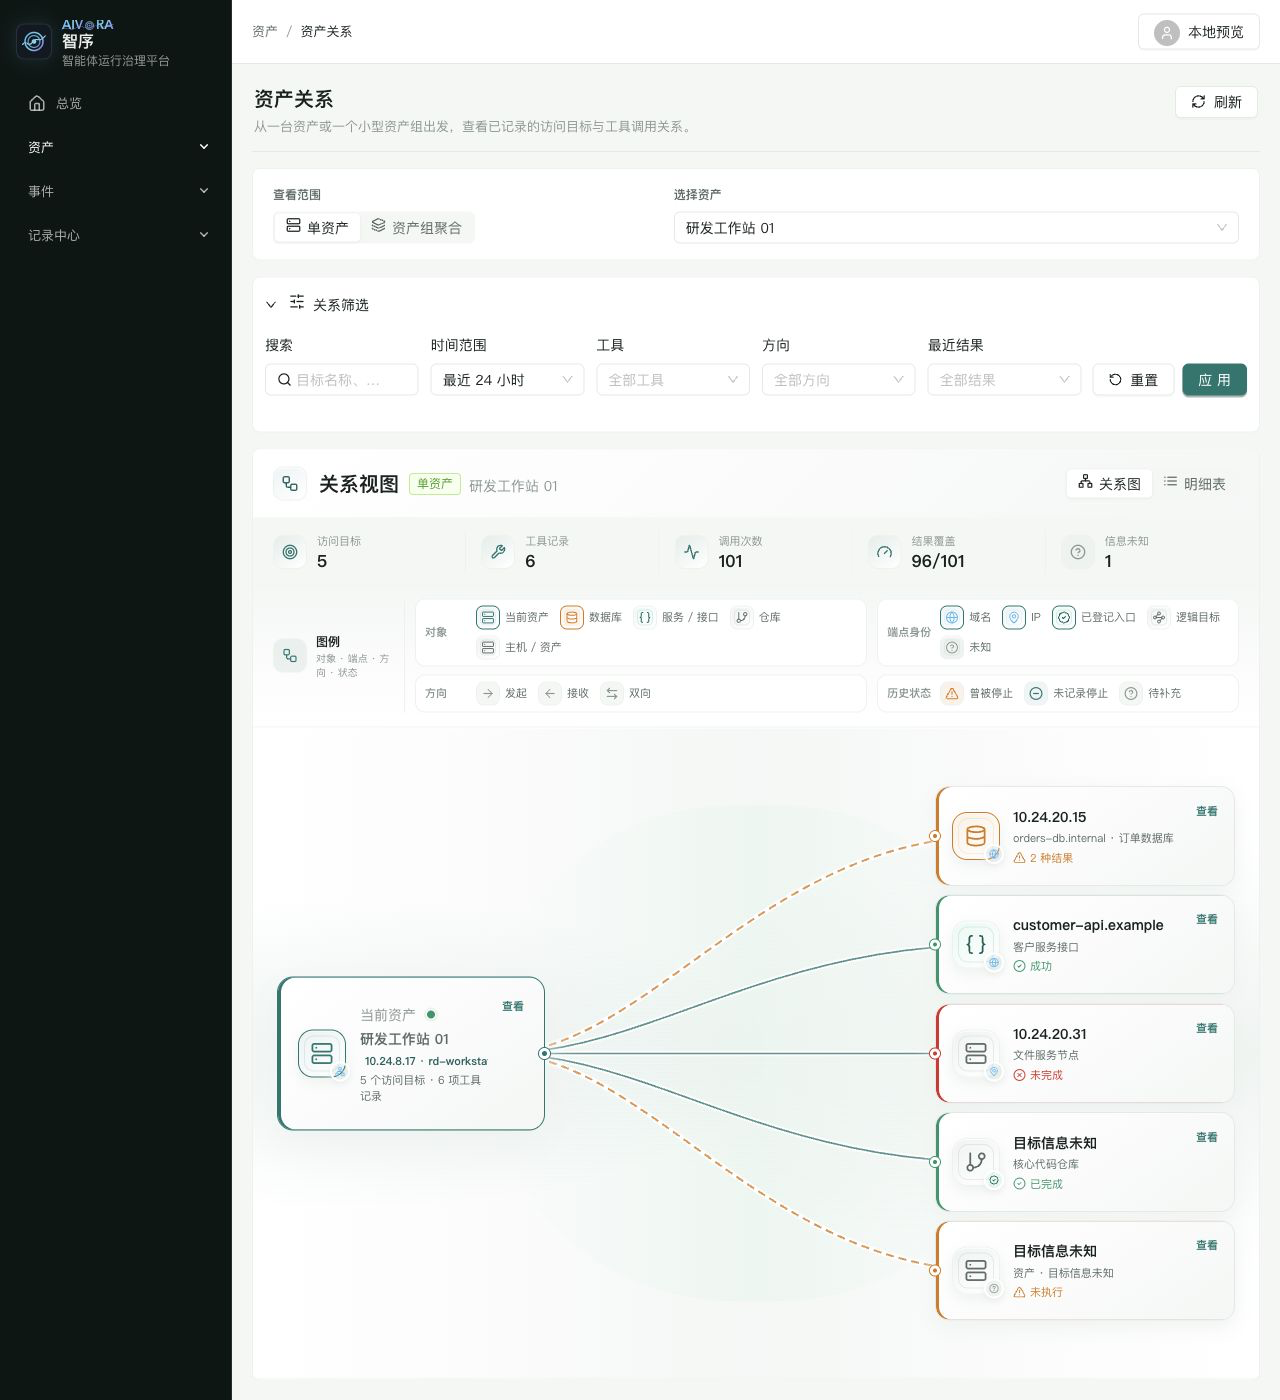
一张图看清智能体、工具与目标系统的关系
从一台资产出发,查看已经记录的访问目标、工具调用、近期结果与信息待补全路径,为策略调整和影响判断提供依据。
- 智能体与运行资产关联
- 工具、连接器与目标系统关联
- 近期结果与覆盖状态展示
三类落地场景
从问题最迫切、边界最清晰的场景开始
不必一次启用全部能力。企业可以先选择一个真实问题,将所需能力组合为一条边界清晰、结果可以核对的落地路径。
- 01
未经申报智能体治理
使用已经发生,但资产清单中没有记录。
- 01发现候选
- 02关联资产与负责人
- 03复核准入
- 04持续观察
客户结果形成可负责、可处理的智能体资产清单
- 02
重要工具统一治理
多个智能体直接调用重要工具,入口与规则不一致。
- 01建立工具目录
- 02配置对象规则
- 03确认后限定执行
- 04回执与结果核对
客户结果重要工具通过统一入口按规则提供给多个智能体
- 03
提示词与执行联合治理
只检查提示词,无法确认最终调用是否符合预期。
- 01检查提示词与上下文
- 02关联真实工具调用
- 03复核参数、目标与权限
- 04形成联合证据
客户结果意图判断与最终动作核对共同生效